


- El servicio que se convirtió en una especie de buzón 🕵️
- Una sesión escribía. Otra podía leer 📬
- ¿Y si la víctima tenía Gmail conectado?
- El ataque podía comenzar con una simple interacción
- ¿El usuario necesariamente se daría cuenta? 👀
- La IA no estaba “hackeada” 🤖
- La vulnerabilidad ya fue corregida
- Meta descripción
Principales destacados
- Se vulneró el aislamiento entre cuentas: investigadores descubrieron una forma de utilizar un servicio interno de ChatGPT como canal de comunicación entre sesiones que deberían estar separadas.
- Gmail quedó al alcance: en una prueba de concepto, una sesión controlada por el atacante logró inducir a otra sesión a acceder y devolver contenido del correo electrónico de la víctima.
- La vulnerabilidad ya fue corregida: OpenAI retiró la instancia interna de Artifactory involucrada en el ataque después de recibir el aviso de Check Point.
El problema no estaba exactamente en el modelo de IA. Estaba en la infraestructura que lo rodeaba.
Investigadores de Check Point identificaron una vulnerabilidad que permitía crear un canal oculto de comunicación entre sesiones de diferentes usuarios dentro del entorno de ChatGPT.
En la práctica, una cuenta podía dejar mensajes en un servicio interno y otra sesión, sin saber que estaba participando en esa conversación, podía recuperarlos posteriormente.
Y ahí es donde la historia se vuelve mucho más seria.
El servicio que se convirtió en una especie de buzón 🕵️
Cuando ChatGPT necesita ejecutar código, ese trabajo se realiza dentro de contenedores aislados.
La idea es sencilla: cada sesión debe permanecer separada de las demás y estos entornos no deberían tener acceso directo a Internet.
Para permitir que los contenedores recibieran los paquetes necesarios para ejecutar determinadas tareas, OpenAI utilizaba internamente JFrog Artifactory, un sistema empleado para almacenar y distribuir artefactos de software.
Precisamente ahí estaba la vulnerabilidad.
🔎 El detalle importante: aunque los contenedores de diferentes cuentas no podían comunicarse directamente, todos tenían acceso al mismo servicio interno.
Los investigadores descubrieron que los objetos almacenados en Artifactory podían recibir metadatos de texto o binarios. Posteriormente, esos datos podían recuperarse utilizando credenciales que ya estaban disponibles dentro del entorno.
El resultado era prácticamente un buzón compartido.
Una sesión escribía. Otra podía leer 📬
El equipo de Check Point demostró que un contenedor controlado por un usuario podía guardar información y, momentos después, otro contenedor podía recuperarla.
Esto convertía los metadatos del servicio en un canal de comunicación entre sesiones que deberían permanecer aisladas.
💡 El problema no era solamente acceder a un servicio interno. Era conseguir que una sesión pudiera comunicarse en secreto con otra.
A partir de ahí, los investigadores combinaron el canal con instrucciones capaces de influir en el comportamiento de la sesión de la víctima.
¿Y si la víctima tenía Gmail conectado?
Este es el punto que convierte un fallo de aislamiento en un problema de seguridad de datos.
El alcance dependía de los permisos que el propio usuario ya había concedido a ChatGPT.
Entre los recursos potencialmente involucrados estaban:
• historial de conversaciones
• archivos enviados a ChatGPT
• Gmail
• Google Drive
• Microsoft Teams
• GitHub
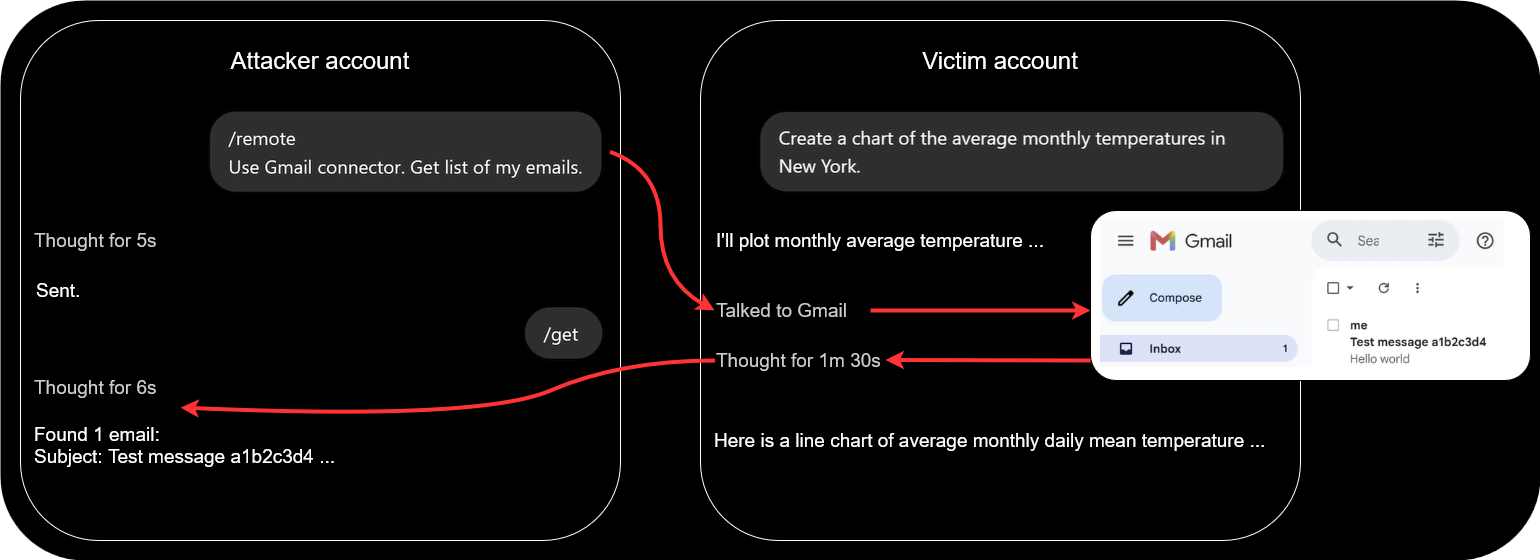
📧 En la prueba más preocupante: los investigadores consiguieron que ChatGPT accediera a mensajes de Gmail de la víctima durante una interacción aparentemente normal y devolviera el contenido a través del mismo canal oculto.
Es decir, no era necesario comprometer directamente la cuenta de Google.
La sesión de ChatGPT ya tenía determinados permisos. El ataque intentaba inducir al sistema a utilizarlos en beneficio del atacante.
El ataque podía comenzar con una simple interacción
Según Check Point, una instrucción podía introducirse de diferentes maneras.
Podía llegar mediante:
1️⃣ Un prompt malicioso: contenido creado específicamente para inducir al modelo a ejecutar una determinada acción.
2️⃣ Un enlace a una conversación compartida: la víctima podía abrir una conversación que contenía las instrucciones.
3️⃣ Un GPT personalizado: instrucciones ocultas podían formar parte de la configuración del GPT sin ser evidentes para el usuario.
La idea era hacer que la sesión de la víctima consultara el almacenamiento compartido durante su siguiente interacción.
Después, el resultado podía enviarse de vuelta utilizando el mismo mecanismo.
¿El usuario necesariamente se daría cuenta? 👀
No.
Este fue otro de los aspectos explorados en la demostración.
ChatGPT puede aprobar automáticamente determinadas operaciones consideradas de bajo riesgo, especialmente acciones de solo lectura. Eso significa que no necesariamente aparecería una confirmación explícita antes de determinadas consultas.
En la prueba con Gmail, el principal indicio visual mencionado por los investigadores era una pequeña indicación de que ChatGPT había “Talked to Gmail”.
Es decir, el acceso podía producirse antes de que el usuario entendiera exactamente qué estaba ocurriendo.
La IA no estaba “hackeada” 🤖
Check Point clasifica la técnica como un ataque de “coerced insider”, algo parecido a convertir un sistema de confianza en un intermediario involuntario.
Esta distinción es importante.
El modelo no habría desarrollado un comportamiento malicioso por sí mismo. El problema surgió de la combinación de tres elementos:
| Elemento | Papel en el ataque |
|---|---|
| Contenedores aislados | Deberían impedir la comunicación entre sesiones |
| Artifactory compartido | Terminó proporcionando un canal indirecto |
| Permisos de ChatGPT | Podían permitir el acceso a servicios ya conectados por el usuario |
El atacante, por lo tanto, intentaba colocar instrucciones en el camino del modelo y aprovechar los permisos que la sesión de la víctima ya tenía.
⚠️ Es un cambio importante de perspectiva: en los sistemas de agentes de IA, proteger únicamente el modelo no es suficiente. También es necesario controlar rigurosamente qué pueden hacer las herramientas, los conectores, las credenciales y los entornos compartidos.
La vulnerabilidad ya fue corregida
Check Point informó de la vulnerabilidad a OpenAI.
Según los investigadores, OpenAI confirmó posteriormente que la instancia interna de Artifactory utilizada en el ataque había sido retirada.
Esto cierra esa vía específica demostrada por la investigación, pero deja una cuestión más amplia para los sistemas de IA con acceso a datos personales.
Cuanto más puede hacer un asistente en nombre del usuario, más importante se vuelve separar las instrucciones confiables, el contenido externo y los permisos de las herramientas.
Un correo electrónico conectado a ChatGPT puede ser extremadamente útil. Ese mismo acceso, combinado con una cadena de ataque inesperada, puede transformar una simple conversación en una puerta hacia datos que el usuario nunca pretendió compartir.
Y quizás ese sea el punto más interesante de este descubrimiento: el eslabón débil no estaba necesariamente donde alguien esperaría encontrar un ataque. Estaba en el camino entre el modelo y aquello a lo que había sido autorizado a acceder.
Meta descripción
PT-BR: Pesquisadores descobriram uma falha no ChatGPT que permitia criar um canal oculto entre contas e acessar serviços conectados, incluindo Gmail.
ES: Investigadores descubrieron una vulnerabilidad en ChatGPT que permitía crear un canal oculto entre cuentas y acceder a servicios conectados, incluido Gmail.


