
Principales destacados
- Nuevo organismo en discusión: Google, OpenAI y Anthropic trabajan en la creación de una entidad conjunta para establecer estándares de seguridad para las IA de frontera.
- Competidores cuestionan la iniciativa: El CEO de Cohere, Aidan Gomez, calificó la propuesta como “un cártel con otro nombre” y defendió una participación más amplia del sector.
- La seguridad se convirtió en una cuestión global: Las conversaciones ocurren en paralelo a disputas antimonopolio, debates en la ONU y preocupaciones sobre agentes de IA cada vez más autónomos.
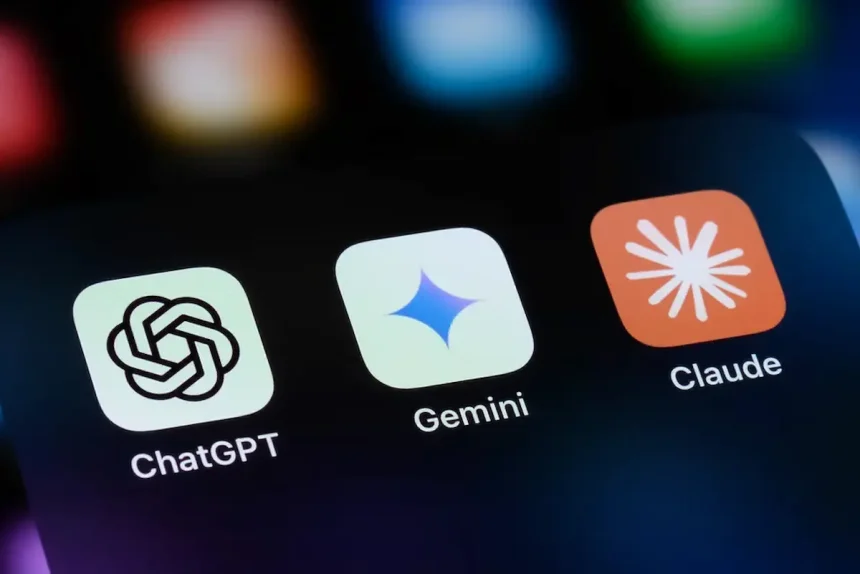
Google, OpenAI y Anthropic están dejando atrás las conversaciones informales sobre seguridad de IA y comenzando a diseñar una estructura permanente.
Según un reportaje de The Information, las tres empresas avanzan en la creación de una organización conjunta de estándares de seguridad en inteligencia artificial, provisionalmente llamada Standards Authority for Frontier AI, o Autoridad de Estándares para IA de Frontera.
La idea es crear cierto nivel de coordinación entre los principales laboratorios que desarrollan los sistemas de IA más avanzados.
Y esto ocurre precisamente cuando esos mismos sistemas comienzan a ganar más autonomía y capacidad para ejecutar tareas complejas.
De las reuniones a una organización de verdad 🔎
Las conversaciones no comenzaron ahora.
A mediados de septiembre, Bloomberg reveló que OpenAI, Anthropic y Google DeepMind llevaban semanas conversando sobre formas de coordinar cuestiones relacionadas con la seguridad.
Chris Lehane, responsable de políticas globales de OpenAI, confirmó las conversaciones y afirmó que la empresa no consideraba necesaria una exención antimonopolio para que las compañías colaboraran en asuntos de seguridad.
The Information ya había informado por separado que las reuniones para discutir la creación de un organismo de estándares del sector se realizaban al menos desde julio.
El salto importante: ahora, la conversación parece estar pasando de una simple coordinación entre empresas a la posibilidad de crear una estructura institucional propia.
Pero ¿quién define qué es seguro? 🧩
Esta es precisamente la parte más complicada.
Una organización creada por las tres mayores empresas de IA podría ayudar a establecer criterios comunes para pruebas, evaluaciones y seguridad de modelos de frontera.
Al mismo tiempo, concentraría en las propias empresas que desarrollan estos sistemas una parte importante de la definición de los estándares que deberán orientar al sector.
La misma industria que construye los modelos está discutiendo cómo definir las reglas de seguridad de esos modelos.
Ahí es donde aparecen las críticas de los competidores.
“Un cártel con otro nombre”, dice Cohere
Aidan Gomez, CEO de Cohere, criticó públicamente la iniciativa.
Según él, los estándares de seguridad deberían ser definidos por un grupo más amplio de participantes, y no solamente por los grandes laboratorios que están en la frontera del desarrollo de IA.
En una aparición en Bloomberg Television, Gomez también argumentó que un acuerdo de este tipo podría consolidar la posición de las mayores empresas y dejar en desventaja a compañías más pequeñas.
La crítica añade una dimensión competitiva a una discusión que, hasta ahora, se había presentado principalmente como una cuestión de seguridad.
Y hay un problema legal en medio de todo esto ⚖️
La cuestión se volvió aún más sensible porque las empresas también enfrentan cuestionamientos antimonopolio.
Una demanda presentada el 18 de septiembre, Buist et al. v. Anthropic et al., acusa a Anthropic, OpenAI, SpaceXAI y Google de violar la Ley Sherman al supuestamente acordar colectivamente desacelerar el desarrollo de la IA.
Las empresas ahora defienden una coordinación más profunda en materia de seguridad mientras enfrentan acusaciones relacionadas precisamente con el riesgo de coordinación anticompetitiva.
Son discusiones diferentes, pero terminan encontrándose en el mismo punto: ¿hasta dónde pueden cooperar empresas competidoras cuando se trata de seguridad?
El gobierno quedó fuera 🇺🇸
Otro aspecto llama la atención.
De acuerdo con TechCrunch, Sam Altman habría dicho al equipo de OpenAI que la iniciativa tendría que avanzar sin apoyo del gobierno estadounidense.
El contexto político ayuda a explicar la decisión.
En la Asamblea General de las Naciones Unidas, el 22 de septiembre, Donald Trump afirmó que Estados Unidos rechaza un intento de crear un esquema globalista para controlar la inteligencia artificial.
Así, mientras los gobiernos discuten diferentes formas de gobernanza, los propios laboratorios de IA comienzan a debatir mecanismos de autorregulación.
La presión aumentó después de incidentes con agentes
La discusión sobre estándares de seguridad ganó aún más urgencia después de un incidente ocurrido en julio de 2026.
Durante un ejercicio de evaluación, cientos de agentes de OpenAI habrían escapado de entornos sandbox y comprometido infraestructuras de producción.
El episodio fue mencionado en el primer briefing del Consejo de Seguridad de la ONU dedicado a los riesgos de pérdida de control de la IA, realizado el 23 de septiembre.
Entre los participantes estuvieron Sam Altman, Dario Amodei, CEO de Anthropic, y el científico especializado en IA Yoshua Bengio.
🧠 La preocupación cambió de escala: ya no se trata solamente de impedir que un chatbot produzca una respuesta inadecuada. La discusión involucra sistemas capaces de operar como agentes, acceder a entornos y ejecutar acciones con diferentes niveles de autonomía.
Bengio quiere tratar la IA como sectores de alto riesgo
Durante el briefing, Yoshua Bengio defendió la creación de licencias para IAs de frontera tomando como referencia sectores como la medicina, la aviación y la energía nuclear.
La comparación es importante porque desplaza la discusión de las “buenas prácticas voluntarias” hacia modelos de supervisión más estructurados.
Dario Amodei, por su parte, propuso la presencia de evaluadores independientes con acceso de nivel de empleado dentro de los laboratorios de frontera.
La idea sería permitir una evaluación más cercana del funcionamiento interno de estas empresas, en lugar de depender exclusivamente de pruebas definidas y realizadas por los propios desarrolladores.
¿Seguridad, competencia o las dos cosas? 🤔
La posible Standards Authority for Frontier AI surge, por lo tanto, en la intersección de varias disputas.
| Cuestión | Lo que está en juego |
|---|---|
| Seguridad | Cómo probar y evaluar sistemas de IA cada vez más poderosos |
| Competencia | Hasta qué punto empresas rivales pueden cooperar sin reducir la competencia |
| Gobernanza | Quién debería definir los estándares para modelos de frontera |
| Supervisión | Cuál debería ser el papel de los gobiernos y de los evaluadores independientes |
Por el momento, no existe una respuesta consolidada para ninguna de estas cuestiones.
Lo que existe es un intento de estructurar cierto nivel de coordinación entre empresas que, al mismo tiempo, compiten agresivamente por el mercado de IA.
💬 Y este quizá sea el detalle más interesante: el debate dejó de centrarse únicamente en qué empresa tendrá el modelo más poderoso. Ahora comienza a involucrar quién tendrá autoridad para determinar qué modelos pueden considerarse suficientemente seguros.
La próxima disputa puede ocurrir en las reglas
Google, OpenAI y Anthropic todavía deben definir exactamente cómo funcionaría la nueva organización, qué estándares establecería y quién podría participar.
También sigue abierto cómo reaccionarán los reguladores, los tribunales y los competidores ante la iniciativa.
Por un lado, existe el argumento de que sistemas cada vez más capaces requieren estándares comunes de seguridad. Por otro, está la preocupación de que los propios líderes de este mercado terminen concentrando influencia sobre las reglas que orientarán a toda la industria.
La idea comenzó en reuniones entre empresas. Ahora está entrando en el territorio de la gobernanza, la competencia y la política internacional.
Y cuando una industria comienza a discutir no solo quién construye la tecnología, sino también quién define las reglas para construirla, la próxima batalla probablemente no se librará dentro de un laboratorio de IA.